 Редакция Потока
Как злоумышленники используют ИИ: уроки сентябрьского отчёта Anthropic
Сентябрьский [отчёт Anthropic](https://www.anthropic.com/threat-intelligence-report-september-2026) описывает, как злоумышленники пытались использовать Claude в кибероперациях, мошенничестве, влиянии на общественное мнение и других сценариях. Компания говорит, что обнаружила и остановила изученные операции. Для владельца корпоративного агента это повод проверить собственные границы действий, а не повод считать любую автоматизацию опасной.
Внедрим ИИ в работу вашей компании
Бесплатно разберём процессы и подготовим план запуска ИИ.
Что объединяет разные злоупотребления
В отчёте перечислены кибероперации, наблюдение, влияние, работа с обычным вооружением, биологические риски, мошенничество и незаконное копирование возможностей моделей. Сценарии очень разные, но у них общая инженерная черта: ИИ снижает стоимость подготовки большого числа шагов. Он помогает собирать сведения, писать варианты материалов, менять их после обратной связи и удерживать процесс дольше одного запроса.
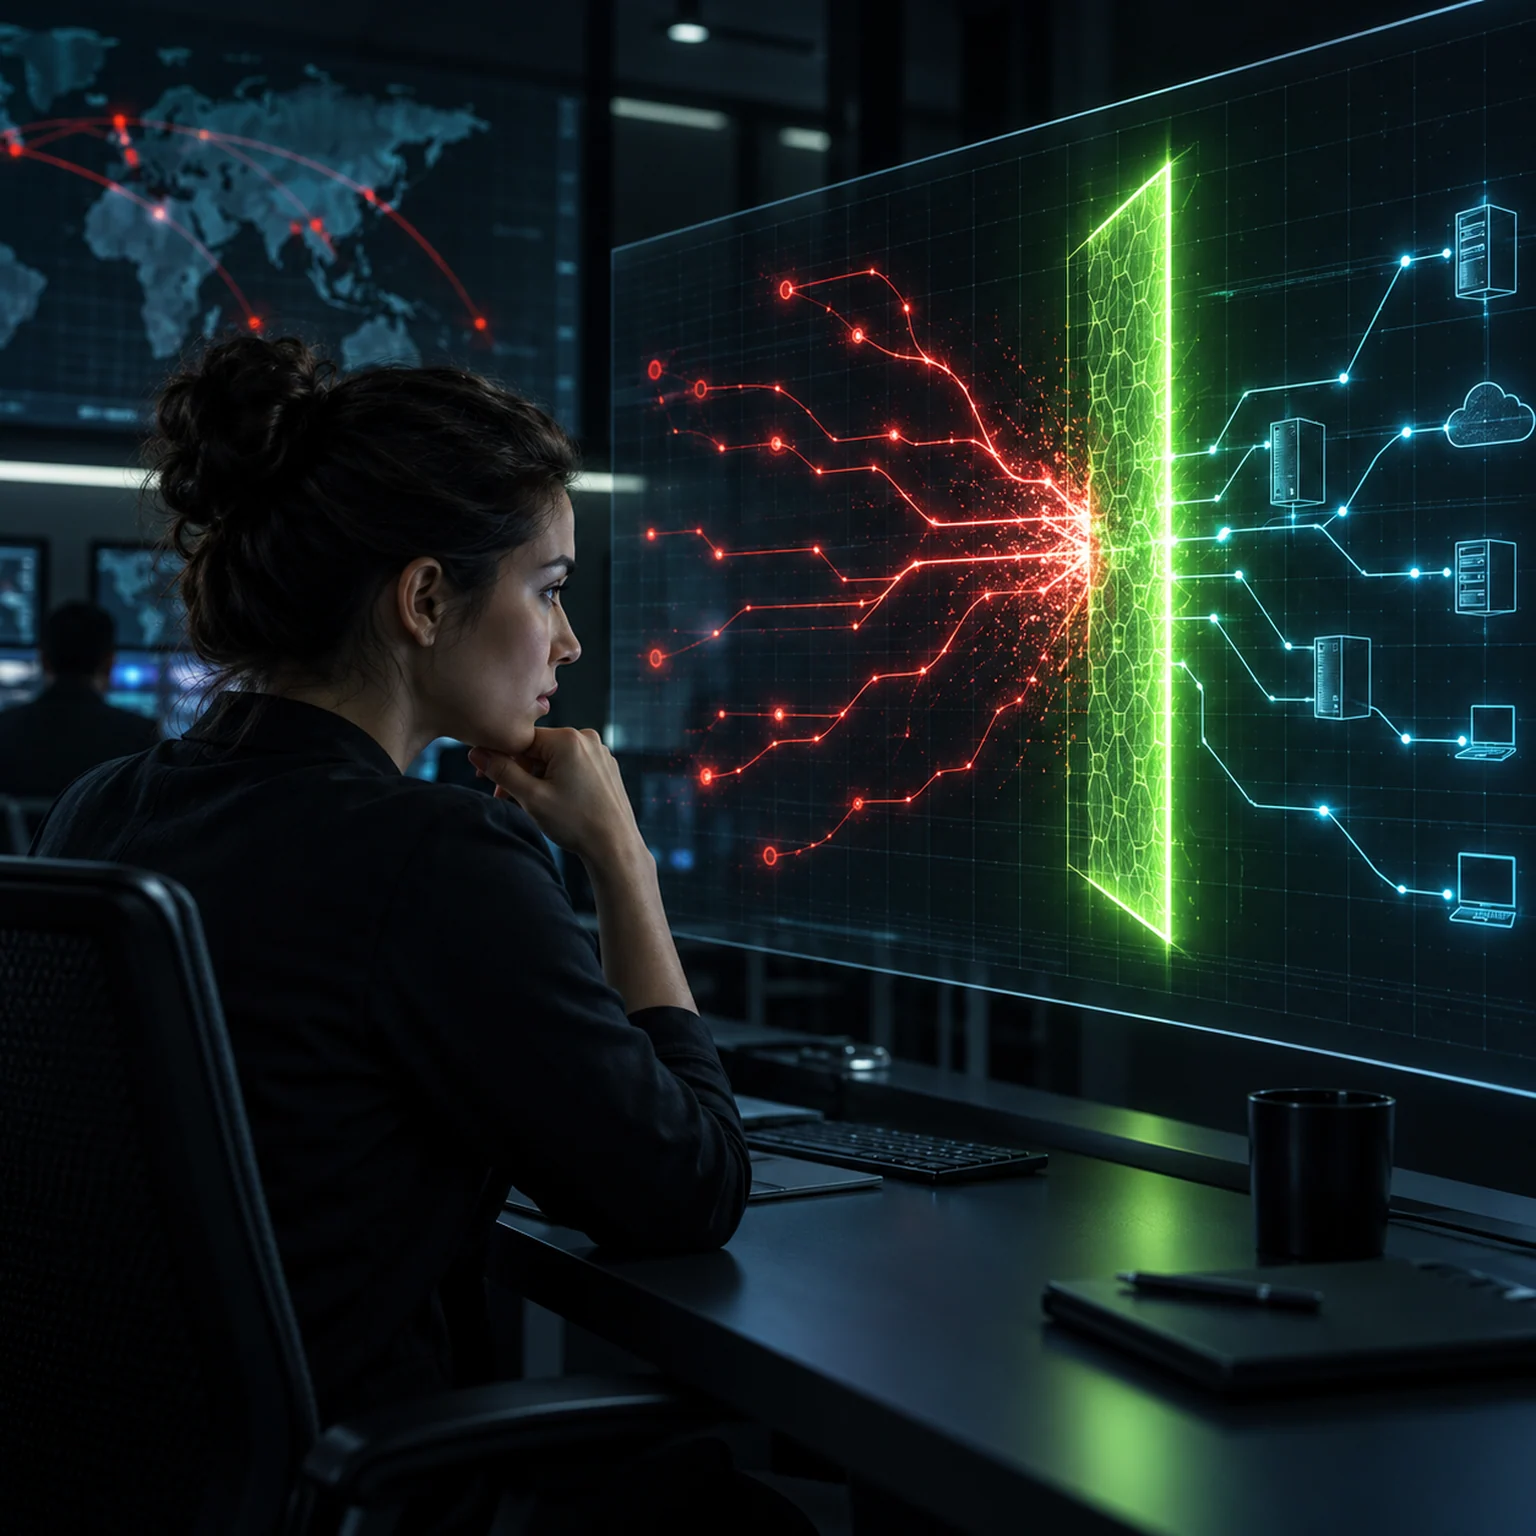
Поэтому защиту нельзя строить только на запрете нескольких слов в чате. Сотрудник или внешний пользователь может сформулировать безобидный отдельный шаг, который становится проблемой в цепочке. Важны контекст задачи, доступные инструменты, лимиты операций и журналы действий. Это особенно актуально для агента, который читает почту, запускает браузер или отправляет сообщения.
Проверка компании за один рабочий день
Составьте список инструментов, подключённых к агенту: документы, CRM, почта, браузер, платежи. Для каждого запишите три вещи: что он может прочитать, что изменить и что отправить наружу. Затем попробуйте безопасные тестовые поручения. Может ли агент выгрузить сразу всю клиентскую базу? Видит ли данные другого отдела? Можно ли добиться отправки письма без человека, если разбить просьбу на несколько шагов?
Особенно внимательно проверьте импортируемые документы и страницы. Текст из внешнего источника должен оставаться данными, а не инструкцией для агента. В отчётах о злоупотреблении модели и в практических атаках часто важна именно возможность изменить ход работы через найденный материал. Хороший тест содержит документ с явно противоречащей задаче командой и проверяет, проигнорирует ли её агент.
Реакция на подозрительный случай
Нужны не только фильтры, но и понятная процедура: остановить сессию, сохранить след действий, оценить, какие данные могли быть доступны, пересмотреть права и сообщить ответственным. Для повторяющихся сценариев задайте пороги скорости, объёма выгрузки и числа однотипных отправок. Не стоит трактовать отчёт Anthropic как измерение частоты угроз именно для вашей компании: выборка состоит из обнаруженных операций одного провайдера.
Первый полезный результат аудита — не длинный список запретов, а конкретное ограничение. Например, агент может готовить письмо клиенту, но отправка требует подтверждения; поиск по базе разрешён, массовый экспорт — нет. Это сохраняет пользу ИИ и делает злоупотребление сложнее.
Что в отчёте остаётся неизвестным
Anthropic видит свою часть трафика и описывает обнаруженные ею случаи. Отчёт не даёт знаменателя всех опасных попыток в мире и не позволяет вычислить вероятность атаки на конкретную компанию. Нельзя также утверждать, что все обнаруженные операции были полностью автоматическими: во многих случаях люди выбирают цель и контролируют действия. Эти ограничения важны, чтобы защита опиралась на реальные пути доступа, а не на пугающее количество историй.
Для корпоративного пилота полезно повторять проверку после каждого нового подключённого инструмента. Агент, который вчера только отвечал по базе, после подключения почты получает возможность вынести сведения наружу. Новый путь действия меняет модель угроз сильнее, чем смена версии языковой модели.
О материале и источниках
Редакционный материал ЛИИТ. Учебные примеры вымышлены, иллюстрации созданы с помощью ИИ.
- www.anthropic.com — первичный материал
Первоисточник опубликован 2026-09-10; факты отделены от редакционных рекомендаций.
Опубликовано